Legislația privind protecția datelor în Olanda este formată din Regulamentul general privind protecția datelor (GDPR), care se aplică direct, și Legea olandeză de implementare a GDPR (Uitvoeringswet Algemene verordening gegevensbescherming, UAVG), care completează opțiunile pe care GDPR le lasă statelor membre. Autoritatea olandeză pentru protecția datelor (Autoriteit Persoonsgegevens, AP) supraveghează conformitatea și poate impune amenzi; principala excepție de la domeniul de aplicare al GDPR este utilizarea pur personală sau casnică, cum ar fi fotografiile private păstrate pentru dumneavoastră.
Pentru orice organizație, două întrebări decid în majoritatea cazurilor: există un temei legal pentru prelucrare și respectă aceasta principiile GDPR? Mai jos explicăm atât completările olandeze la UAVG, cât și drepturile persoanelor, obligația de notificare a încălcării datelor cu caracter personal cu 72 de ore înainte și ce trebuie să aibă în vigoare o organizație stabilită în Olanda.
Cuprins
Ce reguli se aplică datelor cu caracter personal în Olanda?
GDPR se aplică în toate statele membre ale UE fără a fi implementat, iar UAVG adaugă reguli olandeze acolo unde GDPR permite acest lucru. Împreună, acestea se aplică companiilor, organismelor guvernamentale, fundațiilor și oricărei alte persoane care prelucrează date cu caracter personal.
Datele cu caracter personal reprezintă orice informație despre o persoană identificată sau identificabilă: un nume, o adresă de e-mail, o fotografie, o adresă IP sau un număr de client. Prelucrarea acoperă tot ceea ce faceți cu acestea, de la colectare și stocare până la consultare, partajare și ștergere.
UAVG stabilește mai multe reguli specifice olandezilor. Conform articolului 5 UAVG, un copil sub 16 ani are nevoie de consimțământul unui părinte sau al reprezentantului legal în cazul în care prelucrarea se bazează pe consimțământ. Conform articolului 46 UAVG, numărul de serviciu pentru cetățeni (burgerservicenummer, BSN) poate fi utilizat numai în cazul în care legea îl prevede. Articolele 22-30 UAVG stabilesc excepțiile pentru categoriile speciale de date.
De ce temei legal ai nevoie?
Fiecare operațiune de prelucrare necesită unul dintre cele șase temeiuri juridice prevăzute la articolul 6 din RGPD: consimțământul, executarea unui contract, o obligație legală, interese vitale, o sarcină publică sau un interes legitim. Consimțământul este doar unul dintre acestea și adesea nu cel corect.
Pentru majoritatea prelucrărilor comerciale și de angajare, temeiul corect este executarea unui contract, a unei obligații legale sau a unui interes legitim. Consimțământul trebuie să fie dat în mod liber, specific, informat și retras în orice moment. Între angajator și angajat este rareori liber, așa că utilizarea acestuia în aceste cazuri face de obicei prelucrarea ilegală.
Un interes legitim necesită un test de echilibrare documentat: care este interesul dumneavoastră, este prelucrarea necesară pentru acesta și are prioritate față de interesele persoanelor vizate? Înregistrați această evaluare înainte de a începe, nu după o plângere.
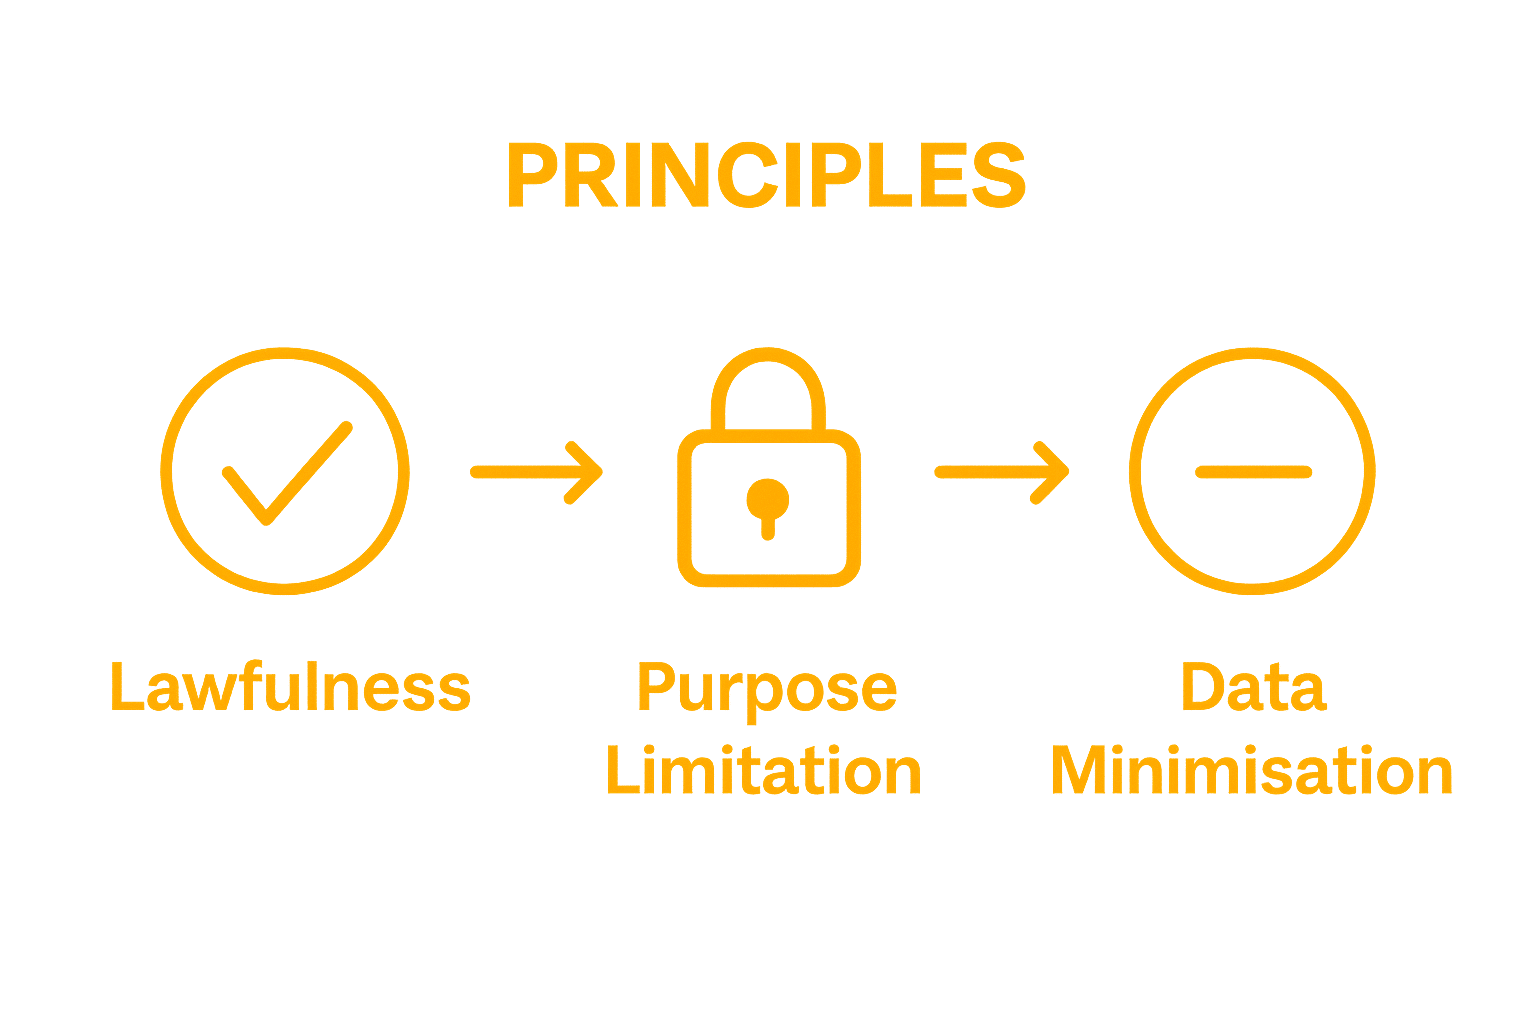
Ce principii trebuie să respecte fiecare procesare?
Articolul 5 din RGPD enumeră principiile care se aplică tuturor prelucrărilor, indiferent de temeiul juridic. În conformitate cu principiul responsabilității, trebuie, de asemenea, să puteți demonstra că vă conformați.
| Principiu | Ce înseamnă în practică |
|---|---|
| Legalitate, corectitudine și transparență | O bază legală, nicio prelucrare ascunsă și informații clare într-o declarație de confidențialitate. |
| Limitarea scopului | Colectați date în scopuri specificate și nu le reutilizați pentru scopuri incompatibile. |
| Minimizarea datelor | Adună doar ceea ce ai nevoie în acest scop. |
| Acuratețe | Păstrați datele corecte și actualizate. |
| Limitarea stocării | Ștergeți sau anonimizați datele odată ce scopul a fost îndeplinit. |
| Integritate și confidențialitate | Securitate adecvată împotriva accesului neautorizat, a pierderii și a deteriorării. |
| Responsabilitate | Documentați-vă alegerile pentru a putea demonstra AP-ului că le respectați. |
Când puteți prelucra date privind sănătatea și alte categorii speciale?
Numai cu excepție. Datele care dezvăluie originea rasială sau etnică, opiniile politice, religia, apartenența sindicală, datele genetice sau biometrice utilizate pentru identificare, sănătate, viață sexuală sau orientare sexuală nu pot fi prelucrate, cu excepția cazului în care se aplică o excepție prevăzută la articolul 9 din GDPR și la UAVG (articolul 22 din UAVG).
În practică, angajatorii nu pot înregistra natura sau cauza bolii unui angajat; aceste informații aparțin medicului de companie. Furnizorii de servicii medicale pot prelucra date medicale în scopul tratamentului, în conformitate cu obligația de confidențialitate medicală. Datele penale sunt supuse unor restricții similare în temeiul articolului 10 din GDPR și al UAVG.
Ce drepturi au indivizii?
Persoanele fizice pot solicita accesul, rectificarea, ștergerea, restricționarea, portabilitatea datelor și se pot opune prelucrării, în temeiul articolelor 15-22 din RGPD. Trebuie să răspundeți în termen de o lună, perioadă pe care o puteți prelungi cu două luni pentru solicitările complexe dacă informați persoana în prima lună (articolul 12 alineatul (3) din RGPD).
Dreptul de acces este cel mai des utilizat, frecvent ca prim pas într-un litigiu legat de angajare sau de un client. Persoana are dreptul la o copie a datelor, scopurile, destinatarii și perioada de păstrare. Refuzul sau ignorarea unei solicitări poate duce la o plângere la Autoritatea de Protecție a Consumatorilor (AP) sau la o cerere adresată instanței.
Ce trebuie să faci după o încălcare a securității datelor?
Raportați acest lucru către Autoritatea de Protecție a Persoanelor (AP) în termen de 72 de ore de la luarea la cunoștință, cu excepția cazului în care este puțin probabil să rezulte un risc pentru persoanele în cauză (articolul 33 din RGPD). În cazul în care riscul este ridicat, trebuie să informați și persoanele respective fără întârzieri nejustificate (articolul 34 din RGPD).
O încălcare a securității datelor (datalek) este orice încălcare a securității care duce la pierderea sau accesul neautorizat la date cu caracter personal: un laptop pierdut, un e-mail trimis destinatarilor greșiți, un atac ransomware. Înregistrați intern fiecare încălcare, inclusiv pe cele pe care nu le raportați, împreună cu faptele, efectele și măsurile luate. Organizațiile care intră sub incidența Legii privind securitatea cibernetică (Cyberbeveiligingswet), în vigoare de la 15 august 2026, pot fi, de asemenea, obligate să emită o avertizare timpurie cu privire la un incident semnificativ în termen de 24 de ore.
Ce trebuie să aibă o organizație implementată?
Conform principiului responsabilității, trebuie să puteți demonstra conformitatea cu documentele. Setul de bază este același pentru majoritatea organizațiilor înființate în Olanda.
- O evidență a activităților de prelucrare (articolul 30 din RGPD), cu listarea scopurilor, a categoriilor de date și a destinatarilor, precum și a perioadelor de păstrare.
- O declarație de confidențialitate care informează persoanele despre prelucrare; consultați îndrumări privind declarațiile de confidențialitate în temeiul legislației olandeze.
- Acorduri de prelucrare a datelor cu caracter personal cu fiecare furnizor care prelucrează date cu caracter personal în numele dumneavoastră (Articolul 28 din GDPR), cum ar fi furnizorii de cloud, salarizare și IT.
- O evaluare a impactului asupra protecției datelor (DPIA) pentru prelucrarea care poate genera un risc ridicat, cum ar fi monitorizarea la scară largă sau prelucrarea datelor privind sănătatea (articolul 35 din RGPD).
- Un responsabil cu protecția datelor în cazul în care activitățile dumneavoastră principale implică monitorizarea la scară largă sau prelucrarea la scară largă a unor categorii speciale de date și întotdeauna pentru autoritățile publice (articolul 37 din RGPD).
- Măsuri de securitate adecvate riscului și o procedură pentru încălcări și pentru solicitări din partea persoanelor.
Ce poate face Autoritatea olandeză pentru protecția datelor?
Autoritatea de Prelucrare a Datelor poate investiga, vă poate ordona să aduceți prelucrarea în conformitate cu reglementările, poate impune o interdicție de prelucrare și vă poate amenda. Conform articolului 83 din GDPR, amenzile pentru cele mai grave încălcări ajung la 20 de milioane de euro sau 4% din cifra de afaceri anuală mondială, oricare dintre acestea este mai mare.
Autoritatea de Pacientizare decide singură ce plângeri investighează și nu acordă despăgubiri. Persoanele care au suferit daune le revendică în instanța civilă în temeiul articolului 82 din RGPD. O amendă din partea Autorității de Pacientizare este o decizie administrativă: puteți contesta în termen de șase săptămâni și apoi puteți face apel la instanța administrativă.
Ce ar trebui să verificați ca organizație?
- Există un temei legal în temeiul articolului 6 din RGPD pentru fiecare scop de prelucrare și este acesta documentat?
- Este evidența activităților dumneavoastră de prelucrare completă și actualizată?
- Aveți un acord de procesare a datelor cu fiecare furnizor care gestionează date cu caracter personal în numele dumneavoastră?
- Puteți răspunde la solicitările de acces și de ștergere în termen de o lună?
- Aveți o procedură în caz de încălcare a securității datelor care permite notificarea către punctul de acces în termen de 72 de ore?
- Folosești BSN-ul doar acolo unde legea îl prevede (articolul 46 din UAVG)?
Ce ar trebui să verifici ca individ?
- Citiți declarația de confidențialitate a organizației pentru a vedea pe ce bază și în ce scop utilizează datele dumneavoastră.
- Trimiteți o cerere de acces scrisă în temeiul articolului 15 din RGPD și notați data; răspunsul trebuie trimis în termen de o lună.
- Retragerea consimțământului sau obiecția în cazul în care prelucrarea se bazează pe consimțământ sau pe un interes legitim.
- Păstrați copii ale întregii corespondențe în cazul în care depuneți o plângere la AP sau mergeți în instanță.
- Dacă ați suferit un prejudiciu, luați în considerare o acțiune în temeiul articolului 82 din GDPR la instanța civilă.
Ce putem face pentru dumneavoastră în ceea ce privește protecția datelor?
Avocații noștri specializați în IT și confidențialitate oferă consultanță organizațiilor și persoanelor fizice cu privire la GDPR și UAVG:
- Verificăm activitățile dumneavoastră de prelucrare și configurăm sau verificăm evidența prelucrărilor dumneavoastră.
- Redactăm declarații de confidențialitate, acorduri cu procesatorii de date și politici de protecție a datelor.
- Efectuăm sau revizuim o DPIA pentru prelucrarea cu risc ridicat.
- Vă informăm în termen de 72 de ore de la o încălcare a securității datelor privind notificarea către punct de acces și către persoane fizice.
- Gestionăm cererile și reclamațiile de acces și ștergere a datelor, atât pentru organizații, cât și pentru persoane fizice.
- Ne opunem deciziilor și amenzilor AP și gestionăm apelul.
Rezumat
- GDPR se aplică direct în Olanda; UAVG adaugă reguli olandeze, cum ar fi vârsta de 16 ani pentru consimțământ și limite de utilizare a BSN-ului.
- Fiecare prelucrare necesită un temei legal în temeiul articolului 6 din GDPR; consimțământul nu este adesea cel corect, mai ales la locul de muncă.
- Categoriile speciale, cum ar fi datele privind sănătatea, pot fi prelucrate numai în baza unei excepții.
- Solicitările din partea persoanelor fizice trebuie să primească un răspuns în termen de o lună; încălcările trebuie raportate către AP în termen de 72 de ore.
- AP poate impune amenzi de până la 20 de milioane de euro sau 4% din cifra de afaceri anuală la nivel mondial.
Întrebări frecvente
Se aplică GDPR direct în Olanda?
Da. GDPR se aplică fără implementare; Legea olandeză de implementare a GDPR (UAVG) adaugă reguli doar acolo unde GDPR lasă loc, de exemplu privind categoriile speciale de date și utilizarea BSN.
Este întotdeauna necesar consimțământul pentru prelucrarea datelor cu caracter personal?
Nu. Consimțământul este unul dintre cele șase temeiuri juridice prevăzute la articolul 6 din RGPD. Majoritatea prelucrărilor efectuate de companii și angajatori se bazează pe un contract, o obligație legală sau un interes legitim.
Cât de repede trebuie o organizație să răspundă la o cerere de acces?
În termen de o lună de la primire. Pentru solicitări complexe sau numeroase, perioada poate fi prelungită cu două luni, cu condiția ca persoana să fie informată în prima lună (articolul 12 alineatul (3) din RGPD).
Când trebuie raportată o încălcare a securității datelor?
În termen de 72 de ore de la luarea la cunoștință, către Autoritatea de Securitate a Persoanelor (Autoriteit Persoonsgegevens), cu excepția cazului în care este puțin probabil ca încălcarea să genereze un risc pentru persoanele în cauză. Dacă riscul este ridicat, și aceste persoane trebuie informate.